

Notice
Recent Posts
Recent Comments
Link
정보통신 랩
mTLS : 서버와 클라이언트가 인증서를 교환하는 양방향 인증 본문
반응형
mTLS(Mutual TLS)는 TLS를 확장해 서버뿐 아니라 클라이언트도 X.509 인증서로 신원을 증명하게 하는 양방향 인증 프로토콜입니다. 이 글에서는 mTLS의 동작 흐름, 주요 특징, TLS와의 차이, 활용 분야를 정리합니다.
1. 주제
mTLS(Mutual Transport Layer Security, 상호 전송 계층 보안)
2. 개요
클라우드와 마이크로서비스(Microservice, 기능별로 잘게 나눈 서비스) 환경이 확산되면서 서비스 간 API(Application Programming Interface, 응용프로그램 인터페이스) 호출이 늘었고, 호출하는 쪽과 받는 쪽이 서로 믿을 수 있는지 확인하는 과정이 필요해졌습니다.
일반 TLS(Transport Layer Security)는 서버만 인증하므로 서버 간 신뢰 검증에 한계가 있고, 이를 보완하려고 클라이언트도 인증하는 mTLS가 쓰입니다.
3. 개념
- TLS를 확장하여 서버와 클라이언트 모두 X.509 인증서를 교환·검증함으로써 양방향 인증을 수행하는 보안 프로토콜임
4. 개념도
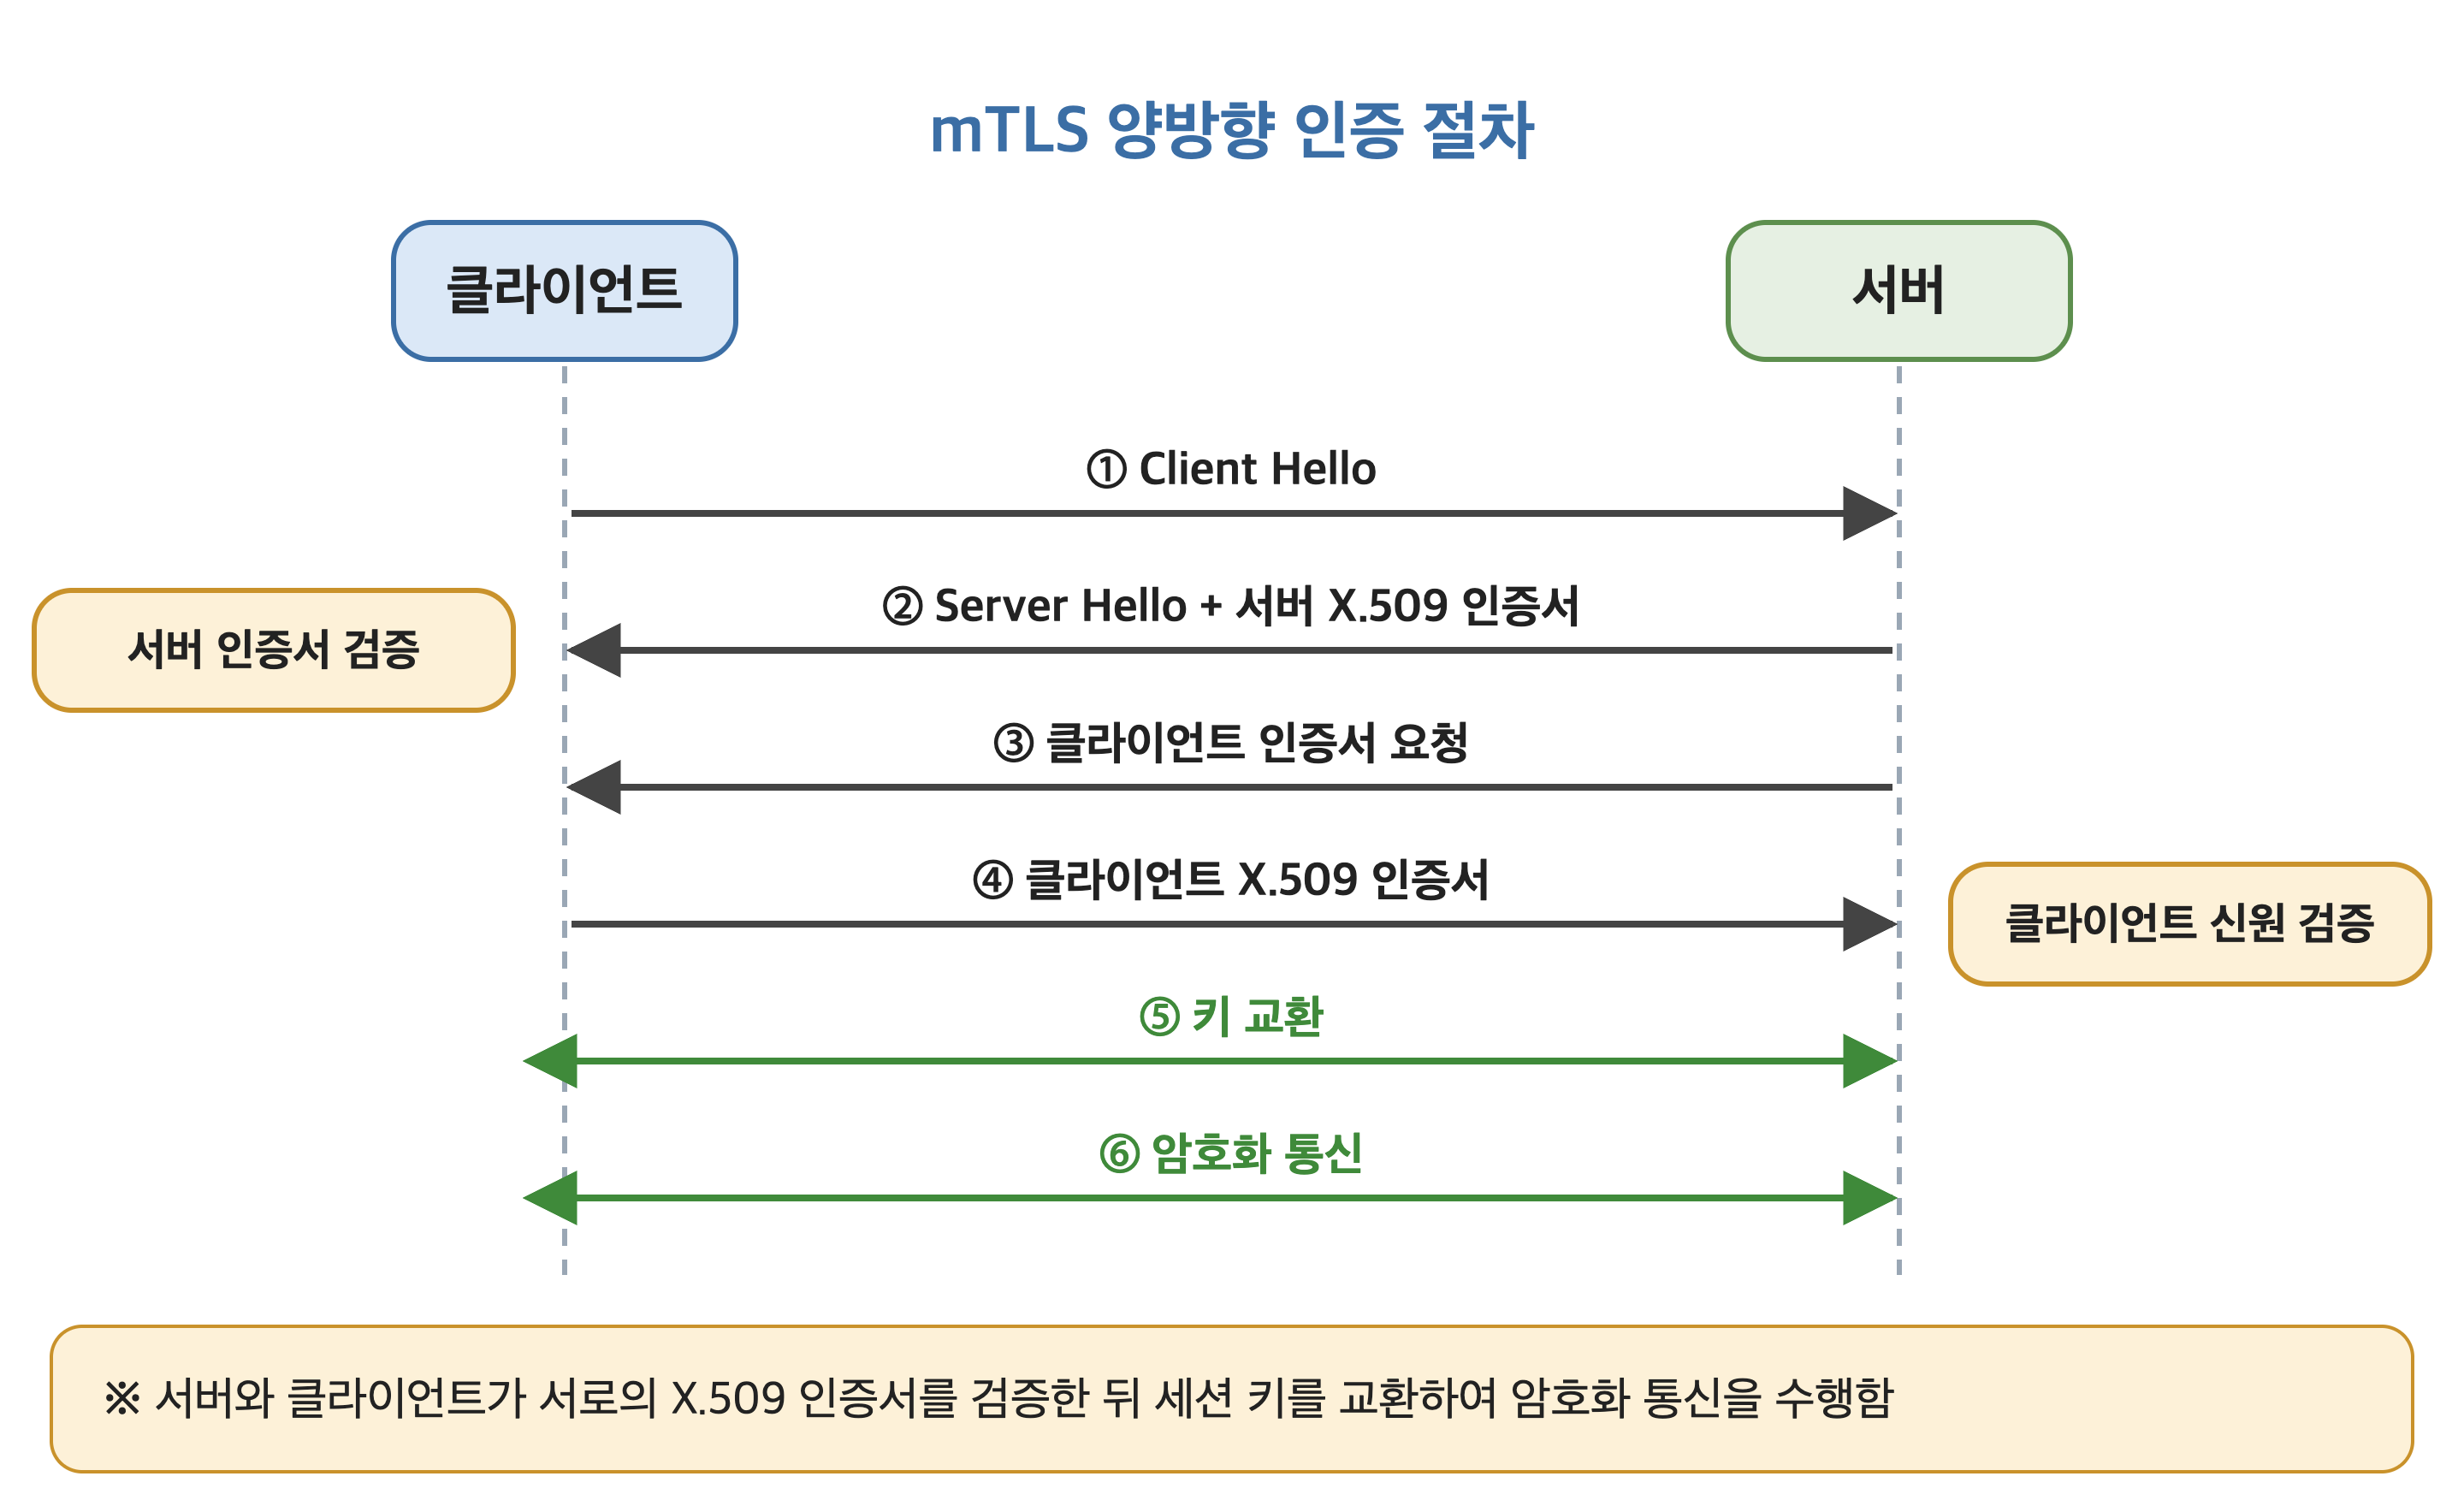
5. 주요기술
| 핸드셰이크 단계 | 내용 |
| Hello 교환 | 클라이언트가 Client Hello를 보내고 서버가 Server Hello와 서버 X.509 인증서를 전달함 |
| 서버 인증 | 클라이언트가 서버 인증서를 신뢰할 수 있는 인증기관(CA) 기준으로 검증함 |
| 클라이언트 인증 | 서버가 클라이언트 인증서를 요청하고, 클라이언트가 인증서를 제출하면 서버가 신원을 검증함 |
| 키 교환·암호화 통신 | 양쪽 인증이 끝나면 세션 키를 교환하고 이후 통신을 암호화함 |
활용 분야
| 구분 | 내용 |
| API 보안 | API 호출 시 클라이언트와 서버가 모두 인증하며, 제3자의 접근을 차단함 |
| Zero Trust | Zero Trust(제로 트러스트, 어떤 접속도 기본적으로 신뢰하지 않는 보안 모델) 구현에 활용함(VPN, 단말 인증 등) |
6. 주요특징
| 특징 | 설명 |
| 양방향 인증 | 서버·클라이언트 모두 X.509 인증서를 사용해 인증함 |
| 보안성 향상 | 스푸핑, 중간자 공격을 방지함 |
| 서비스 단위 식별 | 사용자 접속이 아닌 서비스·컨테이너 단위로 신원을 부여함 |
| Zero Trust | 신원 기반 접근제어가 가능하며 Zero Trust 적용에 쓰임 |
7. TLS와 mTLS 비교
| 구분 | TLS | mTLS |
| 인증 | 서버 | 클라이언트, 서버 |
| 보안성 | 높음 | 매우 높음 |
| 복잡성 | 낮음 | 높음(클라이언트 인증서 발급·관리 필요) |
| Zero Trust 적용 | 제한적 | 매우 높음 |
| 적용 | 웹 서비스 | 금융, API 보안 |
8. 기술동향·개선사항·활용
- MSA(Microservice Architecture, 마이크로서비스 아키텍처) 환경에서 마이크로서비스 간 통신 보안을 위해 기본적으로 채택하여 적용 중이며, 서비스 메시(Istio 등)는 사이드카 프록시로 인증서 발급·갱신을 자동화함
- 클라이언트 인증서의 발급·갱신·폐기 관리 부담이 커 자동화 체계가 필요하며, 적용 방식은 도구와 버전에 따라 달라질 수 있음(기준일: 2026-10-16)
참고 출처
- Google Cloud, Mutual TLS overview (Cloud Load Balancing 문서)
- Tetrate, How Istio’s mTLS Traffic Encryption Works as Part of a Zero Trust Security Posture
- DEV Community, Mutual TLS Explained: Making the Client Prove Its Identity Too
반응형
'정보보안' 카테고리의 다른 글
| SIM Box 대응기술 : 불법 중계 장비의 피해 특징과 탐지·규제 방안 (0) | 2026.10.16 |
|---|---|
| MACsec(IEEE 802.1AE) : 이더넷 구간별 프레임 암호화 (0) | 2026.10.16 |
| IP Spoofing 공격 : 출발지 IP를 위조해 신원을 숨기는 기법 (0) | 2026.10.16 |
| KCMVP : 국가·공공기관 암호모듈의 안전성을 검증하는 제도 (0) | 2026.10.16 |
| 마이데이터 : 흩어진 개인정보를 내 의지로 모아 활용하는 체계 (0) | 2026.10.16 |