

Notice
Recent Posts
Recent Comments
Link
정보통신 랩
IP Spoofing 공격 : 출발지 IP를 위조해 신원을 숨기는 기법 본문
반응형
IP Spoofing 공격은 패킷의 출발지 IP 주소를 타인의 주소나 임의의 주소로 위조해 전송하는 해킹 기법입니다. 이 글에서는 IP Spoofing 공격의 원리, 주요 대책, ARP Spoofing과의 차이를 정리합니다.
1. 주제
IP Spoofing(Internet Protocol Spoofing, 인터넷 프로토콜 주소 위조) 공격
2. 개요
인터넷은 IP 주소를 기반으로 송·수신자를 식별하므로, 출발지 IP 주소를 위조하면 공격 대상을 속일 수 있습니다.
이 점을 악용해 공격자는 자신의 신원을 숨기거나 다른 사용자인 것처럼 가장한 패킷을 보내며, 서비스 거부 공격이나 인증 우회 같은 공격의 바탕이 됩니다.
3. 개념
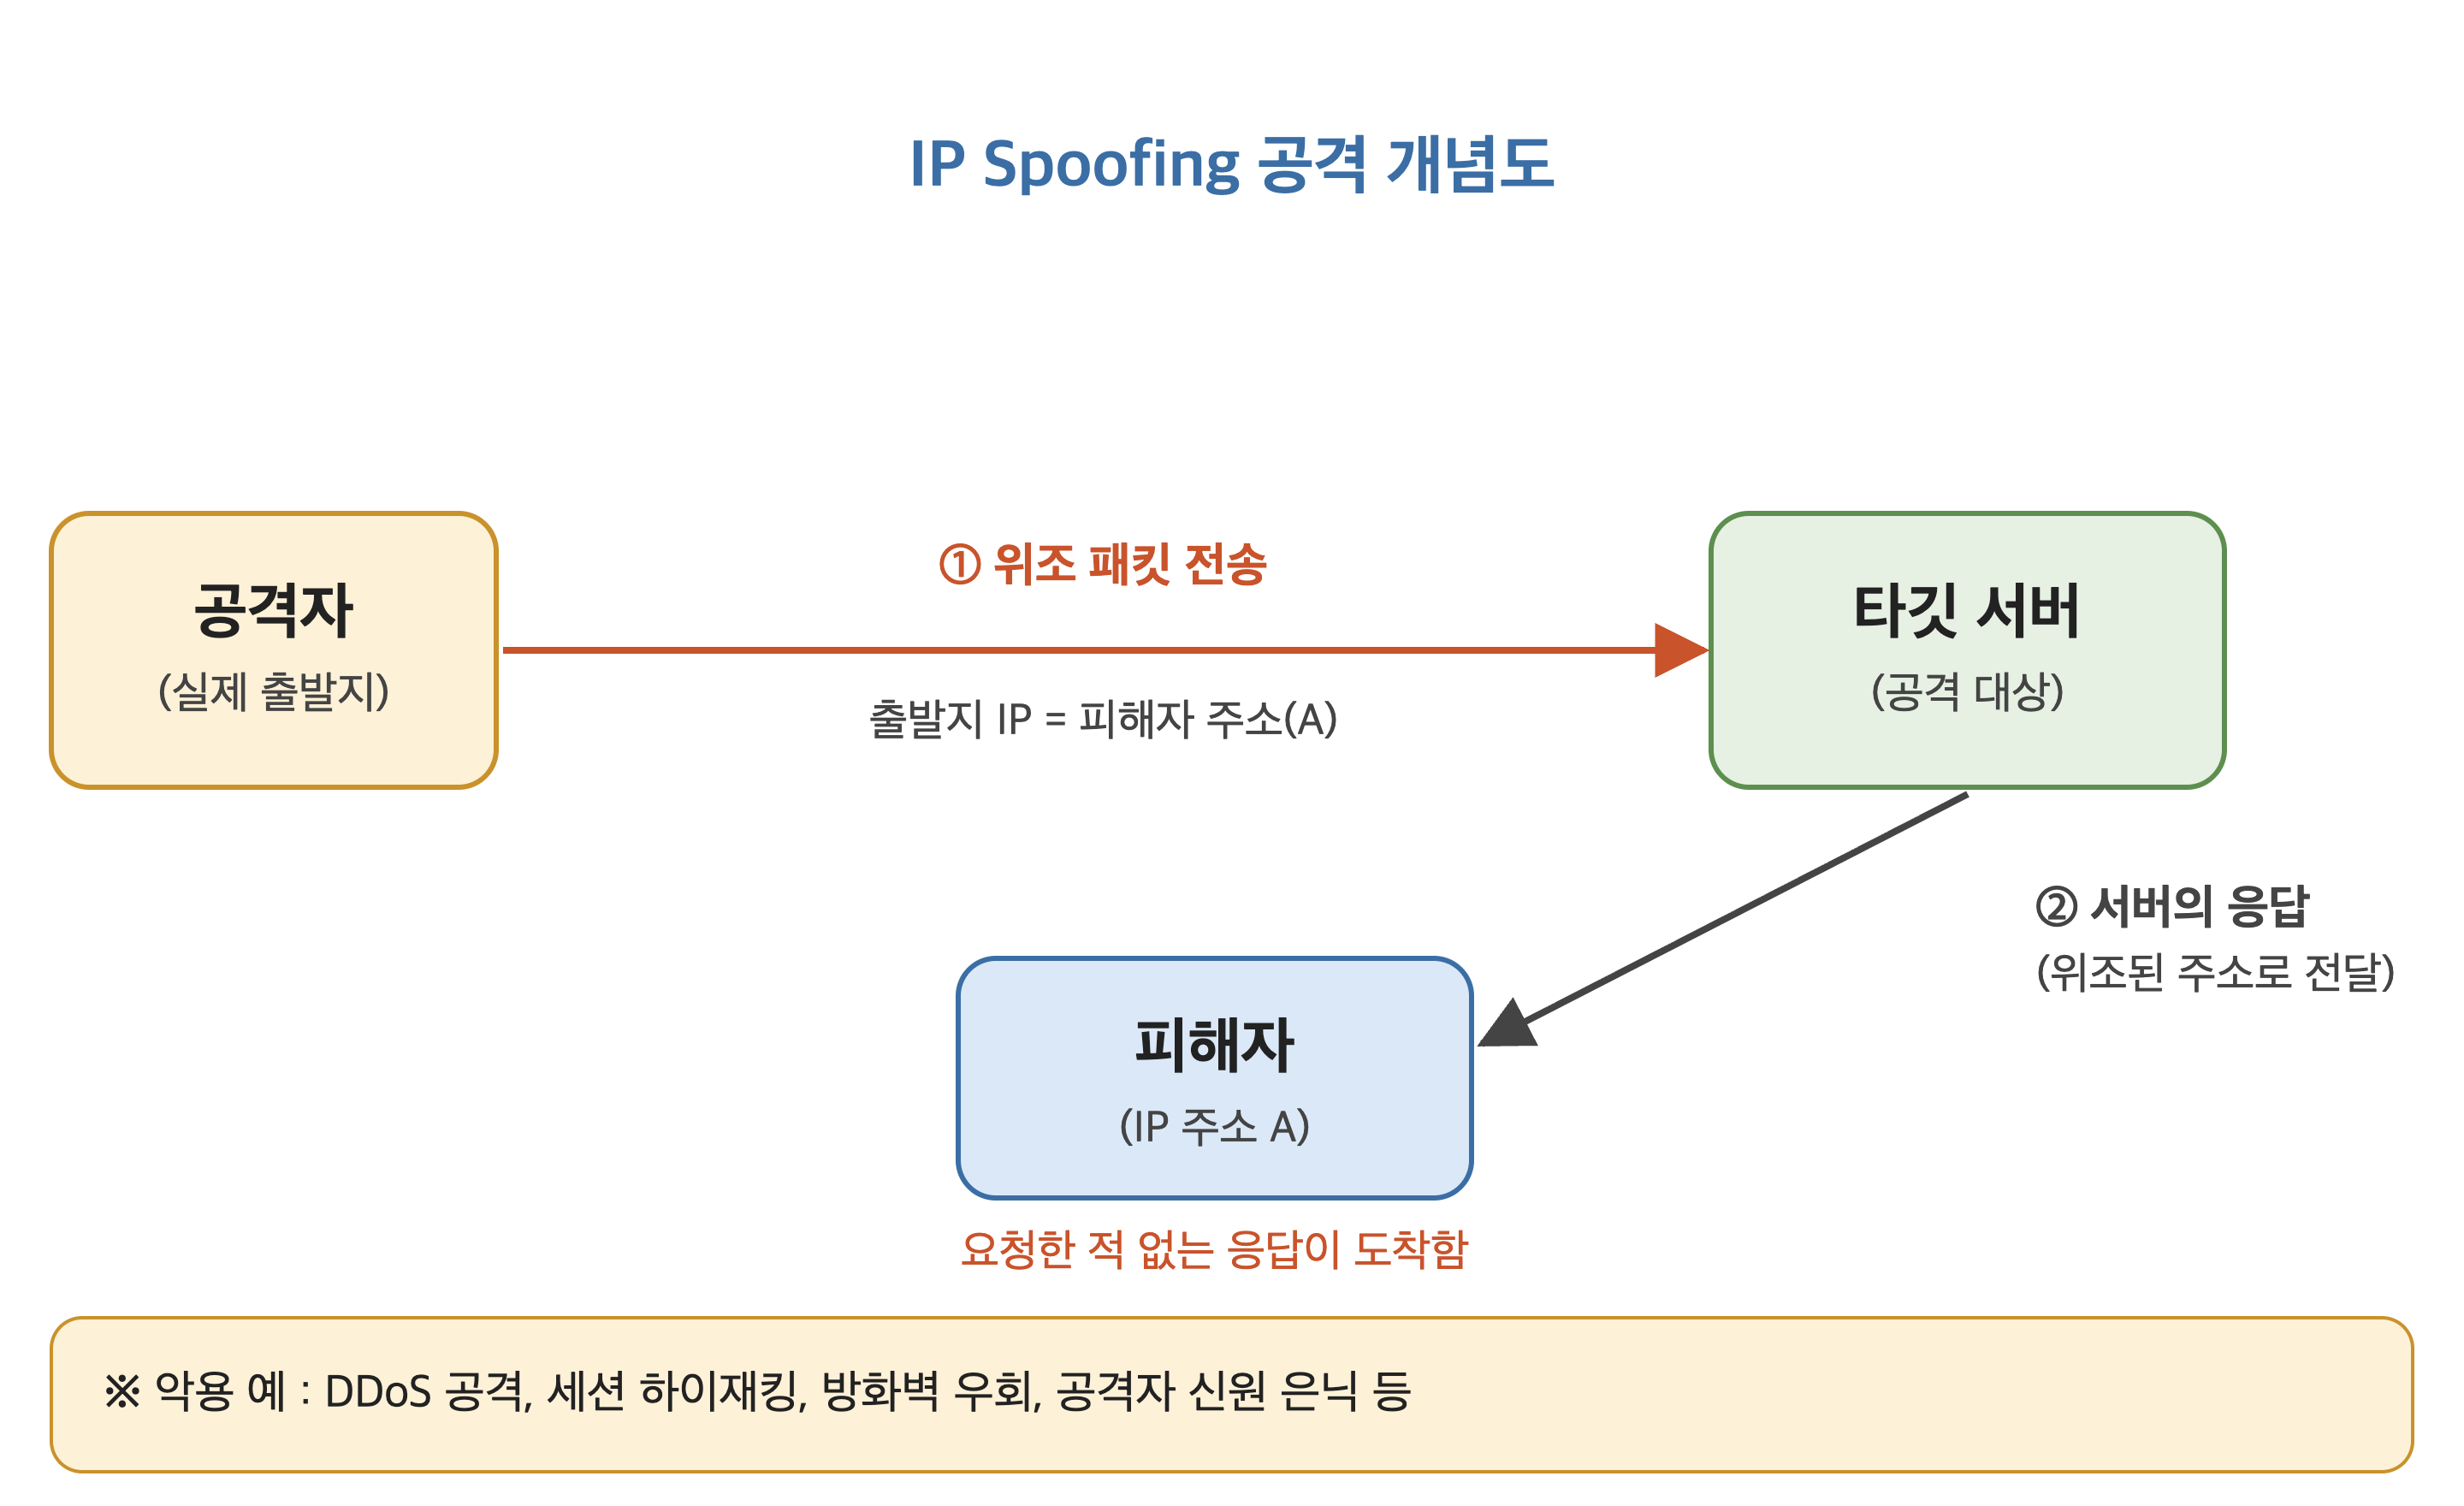
- 출발지 IP 주소를 타인의 IP나 임의의 IP로 위조하여 전송하는 해킹 기법임
4. 개념도
5. 주요기술
| 공격 원리 | 내용 |
| IP 헤더 위조 | 패킷의 출발지 IP 주소를 위조함(위조 주소는 공격 대상 또는 피해자의 주소) |
| 패킷 전송 | 위조된 패킷을 타깃 서버로 전송함 |
| 역방향 세션 응답 | 서버가 위조된 패킷 주소로 응답함(TCP 시퀀스 번호 예측이 필요한 경우가 있음) |
주요 대책
| 대책 | 내용 |
| 출발지 IP 필터링 | 출발지 IP가 내부망 대역인 패킷은 비정상 패킷으로 차단함(네트워크 입구 필터링, RFC 2827) |
| 세션 번호 강화 | TCP 시퀀스 번호를 무작위화하고 쿠키·토큰을 사용함(RFC 6528) |
| 경로 유효성 검증 | 출발지 IP의 역방향 경로 존재 여부와 수신 인터페이스 일치를 확인함(uRPF, RFC 3704) |
6. 주요특징
| 특징 | 설명 |
| 주소 위조 | 출발지 IP를 타인의 IP나 임의의 IP로 바꿔 신원을 숨김 |
| 응답 미수신 | 응답이 위조된 주소로 가므로 공격자는 응답을 받지 못하는 경우가 많음 |
| 공격 연계 | DDoS 공격, 세션 하이재킹, 방화벽 우회, 공격자 신원 은닉 등에 쓰임 |
| 계층 특성 | IP 계층(L3)의 주소 인증 부재를 악용하므로 인터넷 전역에서 발생 가능함 |
7. IP Spoofing과 ARP Spoofing 비교
| 구분 | IP Spoofing | ARP Spoofing |
| 공격 계층 | L3(네트워크 계층) | L2(데이터링크 계층) |
| 위조 대상 | IP 주소 | MAC 주소 |
| 공격 범위 | 인터넷 전역 | 동일 LAN |
| 주요 목적 | 도청, DDoS, 인증 우회 | 도청, MITM(Man-In-The-Middle, 중간자) 공격 |
| 대책 | 필터링, 경로 확인 | 정적 ARP 설정, MAC 주소 관리 |
8. 기술동향·개선사항·활용
- 과거에는 단순 인증 우회용으로 쓰였으나 최근에는 반사형 DDoS 공격에 악용되므로, 인증을 강화하고 ZTNA(Zero Trust Network Access, 제로 트러스트 네트워크 접근) 적용으로 보안을 강화할 필요가 있음
- 통신사업자와 기업 경계 라우터에서 출발지 IP 필터링과 uRPF를 적용해 위조 패킷의 유입을 줄이며, 적용 현황은 바뀔 수 있음(기준일: 2026-10-16)
용어 설명
- IP Spoofing(IP 스푸핑) : 출발지 IP 주소를 위조해 패킷을 보내는 공격
- ARP Spoofing(ARP 스푸핑) : ARP 응답을 위조해 MAC 주소를 속이는 공격
- DDoS(Distributed Denial of Service, 분산 서비스 거부) : 많은 장비가 동시에 요청을 보내 서비스를 마비시키는 공격
- 세션 하이재킹(Session Hijacking) : 이미 연결된 세션을 가로채 정상 사용자인 것처럼 행세하는 공격
- TCP 시퀀스 번호 : TCP에서 데이터 순서를 구분하려고 붙이는 번호
- uRPF(unicast Reverse Path Forwarding) : 출발지 주소로 되돌아가는 경로가 맞는지 확인해 위조 패킷을 걸러 내는 기능
- MITM(Man-In-The-Middle, 중간자 공격) : 통신 중간에 끼어들어 내용을 엿보거나 바꾸는 공격
- ZTNA(Zero Trust Network Access) : 사용자와 단말을 매번 검증한 뒤 필요한 앱에만 접속시키는 방식
- L2·L3 : OSI 7계층 중 데이터링크 계층(L2)과 네트워크 계층(L3)
참고 출처
- IETF, RFC 2827 Network Ingress Filtering: Defeating Denial of Service Attacks which employ IP Source Address Spoofing (2000.5)
- IETF, RFC 3704 Ingress Filtering for Multihomed Networks (2004.3)
- IETF, RFC 6528 Defending against Sequence Number Attacks (2012.2)
반응형
'정보보안' 카테고리의 다른 글
| MACsec(IEEE 802.1AE) : 이더넷 구간별 프레임 암호화 (0) | 2026.10.16 |
|---|---|
| mTLS : 서버와 클라이언트가 인증서를 교환하는 양방향 인증 (0) | 2026.10.16 |
| KCMVP : 국가·공공기관 암호모듈의 안전성을 검증하는 제도 (0) | 2026.10.16 |
| 마이데이터 : 흩어진 개인정보를 내 의지로 모아 활용하는 체계 (0) | 2026.10.16 |
| 공급망 공격 : 개발·배포·업데이트 과정의 악성코드 삽입과 대응 (0) | 2026.10.16 |