
Notice
Recent Posts
Recent Comments
Link
반응형
정보통신 랩
MACsec(IEEE 802.1AE) : 이더넷 구간별 프레임 암호화 본문
반응형
MACsec(Media Access Control Security)은 IEEE 802.1AE 표준으로 정의된 2계층 보안 기술로, 이더넷 링크를 지나는 프레임을 암호화하고 변조 여부를 확인합니다. 이 글에서는 MACsec의 동작 원리, 주요 기술, 특징, IPsec과의 차이를 정리합니다.
1. 주제
IEEE 802.1AE(MACsec, Media Access Control Security, 매체 접근 제어 보안)
2. 개요
기존 네트워크 보안은 3계층에서 7계층 사이에 집중되어 있어 2계층(데이터링크 계층) 공격에는 취약점이 존재합니다.
이 틈을 메우려고 이더넷 프레임 자체를 링크 단위로 암호화하는 MACsec이 쓰이며, 같은 구간의 장비끼리 서로 확인된 상태에서만 통신하도록 만듭니다.
3. 개념
- 데이터링크 계층에서 노드 간 전송되는 프레임에 대해 암호화, 무결성 확인, 인증을 제공하는 보안 표준임
4. 개념도
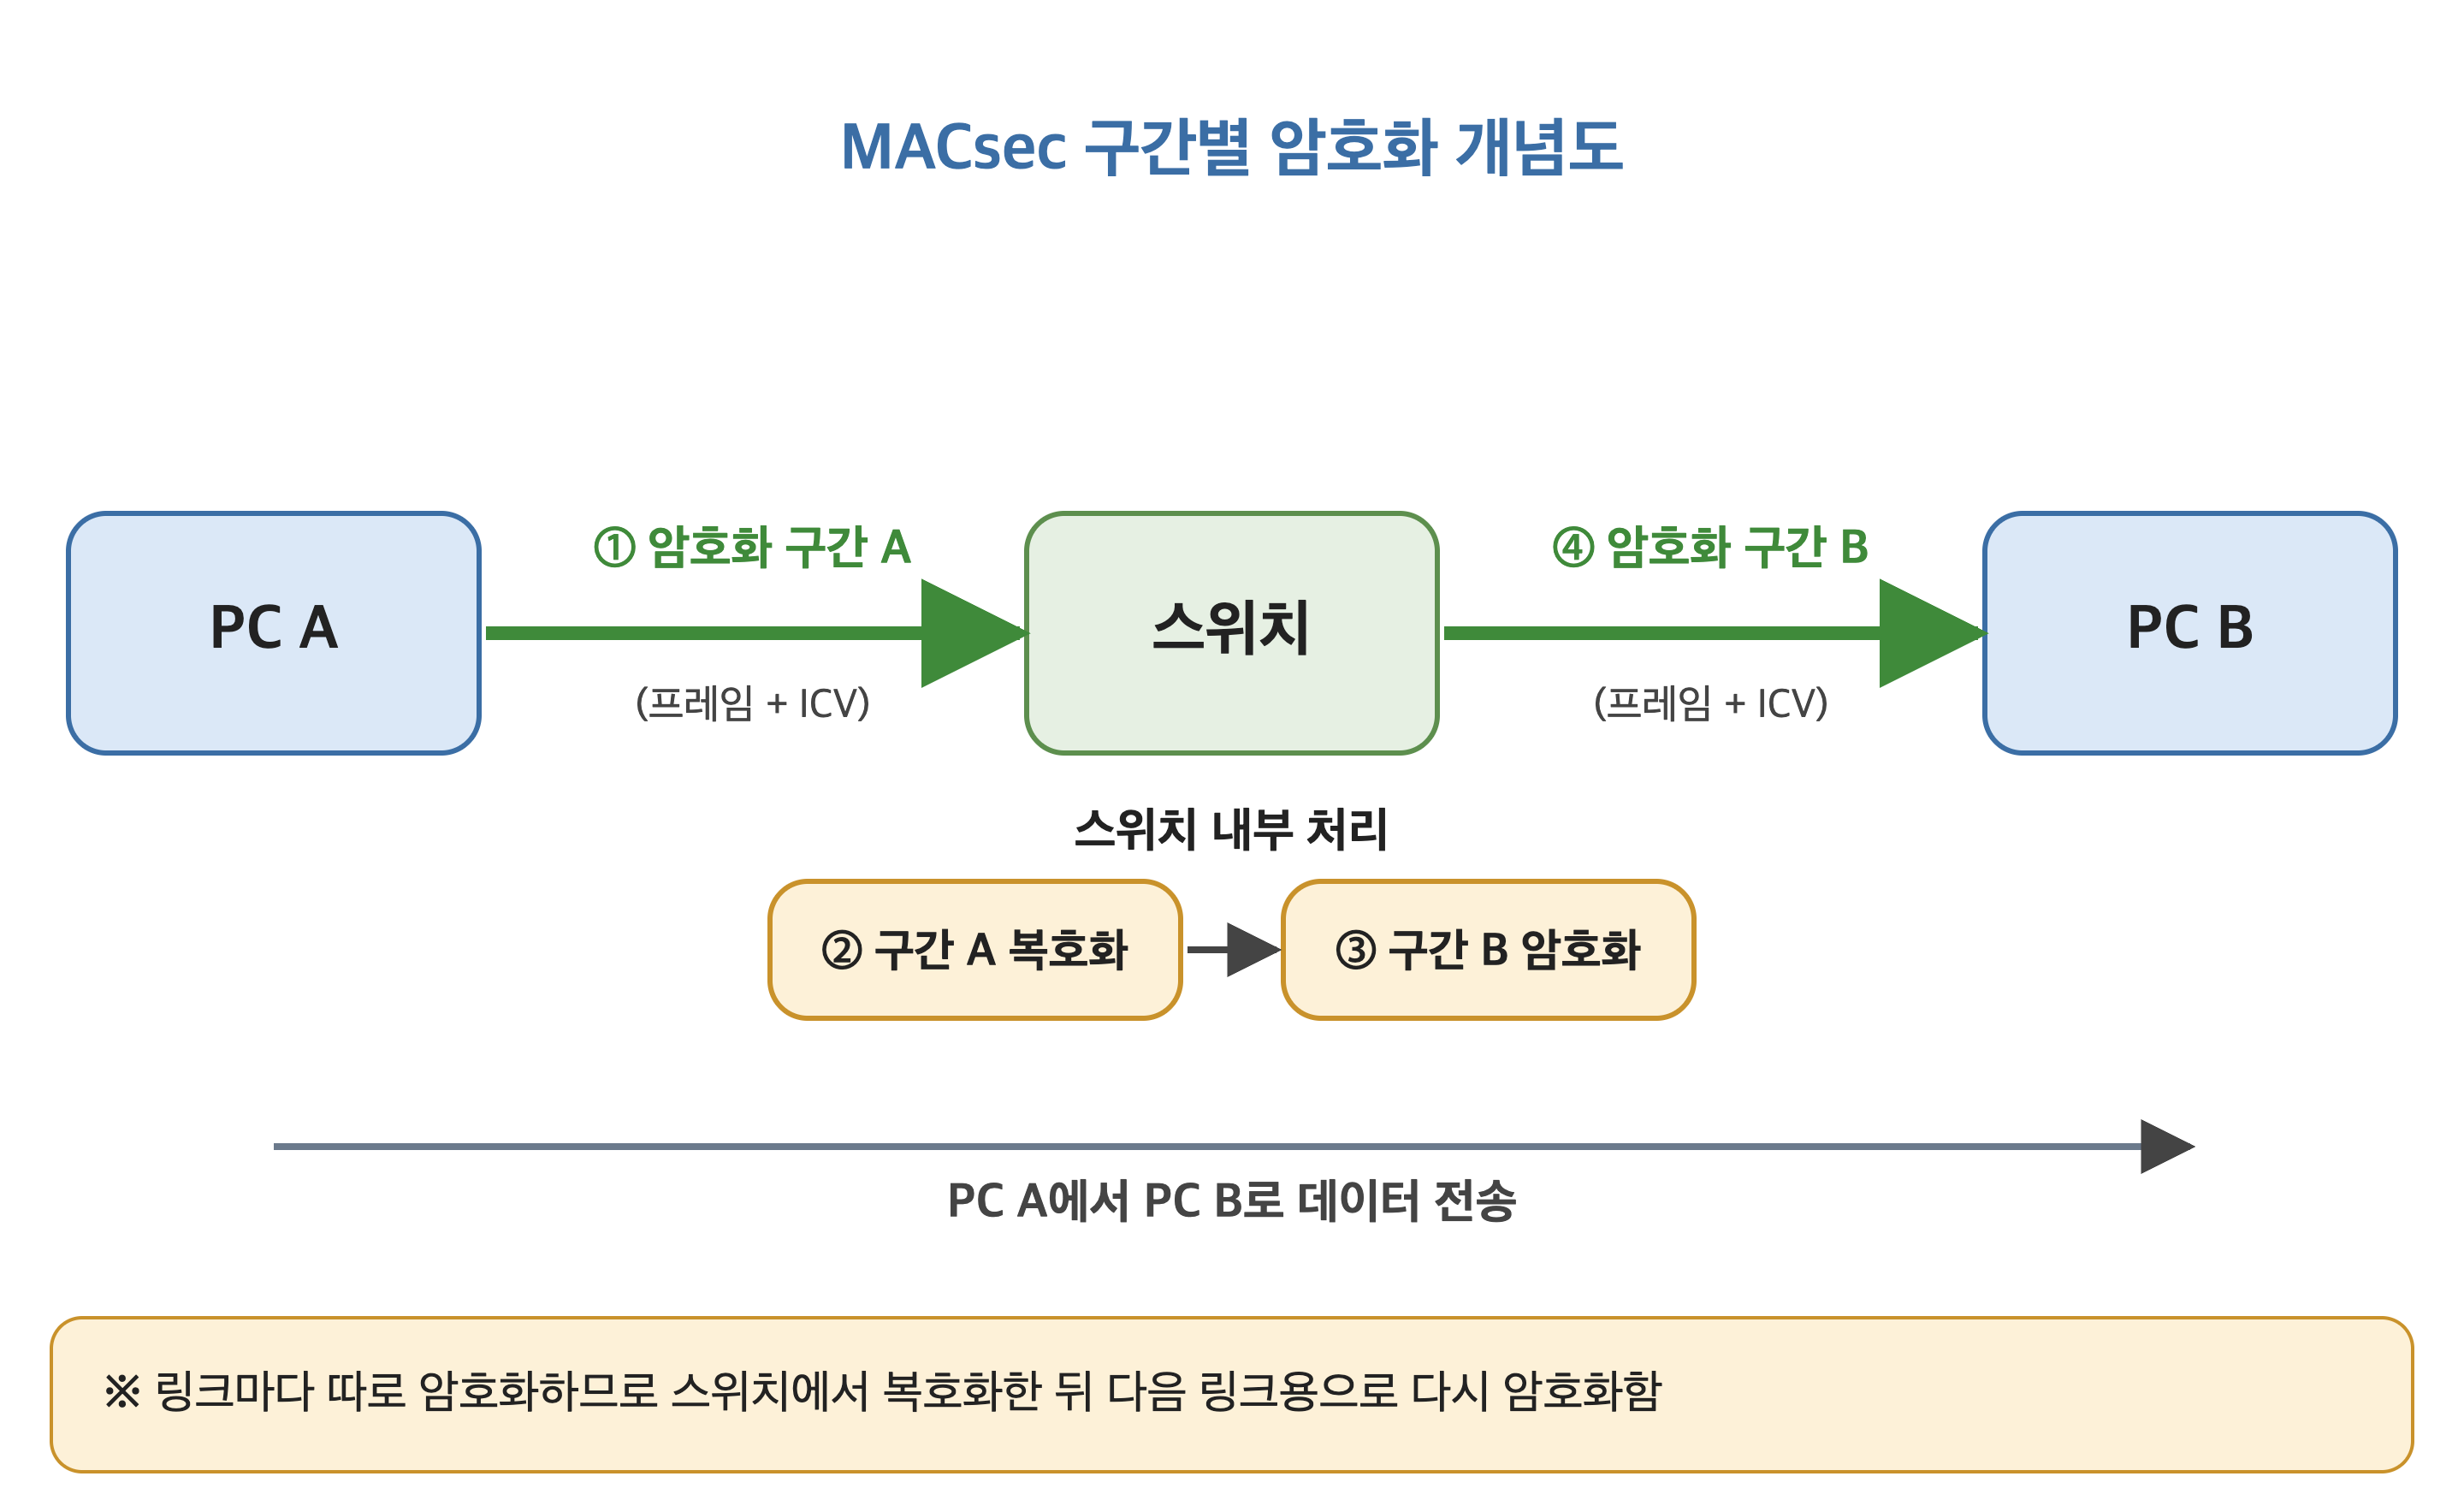
5. 주요기술
| 구성 요소 | 내용 |
| 암호화·인증 | AES-GCM(Advanced Encryption Standard-Galois/Counter Mode) 기반으로 프레임을 암호화하고 무결성을 검증함 |
| 802.1X MKA | MKA(MACsec Key Agreement, MACsec 키 합의 프로토콜)로 암호화 키를 생성하고 장비 간에 분배함 |
| ICV | ICV(Integrity Check Value, 무결성 검사 값)는 프레임 끝에 추가되는 인증값이며, 수신 측이 변조 여부를 확인함 |
6. 주요특징
| 특징 | 설명 |
| 홉 단위 보안 | 링크마다 따로 암호화하므로 상위 계층과 독립적으로 동작하고 투명성이 확보됨 |
| 낮은 오버헤드 | 프레임당 SecTAG와 ICV가 추가되는 정도이며, 장비 칩셋이 처리해 고속 네트워크에서도 성능 저하가 작음 |
| 확장성 | LAN과 MAN(Metropolitan Area Network, 도시권 통신망) 환경에 적용할 수 있음 |
7. MACsec과 IPsec 비교
| 구분 | 802.1AE(MACsec) | IPsec |
| 계층 | 2계층 | 3계층 |
| 처리 | 네트워크 칩셋(하드웨어) | CPU(소프트웨어 처리 가능) |
| 보호 범위 | 링크 단위 | 패킷 단위(여러 네트워크에 걸친 구간) |
| 오버헤드 | 상위 계층과 무관하며 작음 | 터널 헤더가 추가되어 발생함 |
| 적용 | 데이터센터 내부 링크 등 | VPN |
8. 기술동향·개선사항·활용
- MACsec은 데이터센터 서버 간 트래픽을 보호하고 통신사 전송망의 링크 구간 암호화에 활용되며, 고속 구간용 확장 패킷 번호(XPN) 방식도 쓰임
- 스위치마다 복호화 후 재암호화가 일어나므로 장비 내부 구간의 보안과 키 관리 체계가 함께 필요함(기준일: 2026-10-16)
용어 설명
- MACsec(Media Access Control Security, IEEE 802.1AE) : 이더넷 프레임을 링크 단위로 암호화하고 변조 여부를 확인하는 2계층 보안 표준
- AES-GCM(Advanced Encryption Standard-Galois/Counter Mode) : 암호화와 무결성 검증을 함께 처리하는 AES 운영 방식
- MKA(MACsec Key Agreement) : 장비 사이에 MACsec 암호 키를 만들고 나눠 주는 프로토콜
- ICV(Integrity Check Value, 무결성 검사 값) : 프레임 끝에 붙여 변조 여부를 확인하는 값
- SecTAG(Security TAG) : MACsec 프레임에 추가되는 보안 헤더
- XPN(eXtended Packet Numbering, 확장 패킷 번호) : 고속 링크에서 패킷 번호가 금방 소진되지 않도록 번호를 늘린 방식
- IPsec(Internet Protocol Security) : IP 패킷 단위로 암호화와 인증을 제공하는 3계층 보안 프로토콜
- MAN(Metropolitan Area Network, 도시권 통신망) : 도시 규모의 지역을 연결하는 네트워크
- 홉 단위 보안 : 구간(링크)마다 따로 암호화하는 방식
참고 출처
- IP Infusion, MACsec: Layer-2 Encryption for Transport Networks
- Netmaker, MACsec vs IPsec - Unpacking The Differences
반응형
'정보보안' 카테고리의 다른 글
| ASM(공격표면관리) : 조직의 노출 자산을 찾아 공격표면을 줄이는 체계 (0) | 2026.10.16 |
|---|---|
| SIM Box 대응기술 : 불법 중계 장비의 피해 특징과 탐지·규제 방안 (0) | 2026.10.16 |
| mTLS : 서버와 클라이언트가 인증서를 교환하는 양방향 인증 (0) | 2026.10.16 |
| IP Spoofing 공격 : 출발지 IP를 위조해 신원을 숨기는 기법 (0) | 2026.10.16 |
| KCMVP : 국가·공공기관 암호모듈의 안전성을 검증하는 제도 (0) | 2026.10.16 |