
Notice
Recent Posts
Recent Comments
Link
반응형
정보통신 랩
WPA3 : SAE 인증 방식과 WPA2 대비 보안 강화 사항 본문
반응형
WPA3(Wi-Fi Protected Access 3)는 WPA2의 보안 한계를 개선하여 SAE 인증과 관리 프레임 보호(PMF)를 기본으로 사용하는 Wi-Fi 보안 기술입니다. 이 글에서는 WPA3의 개념, 주요 기술, WPA2와의 차이를 초보자 눈높이로 정리합니다. (기준일: 2026-10-12)
1. 주제
WPA3(Wi-Fi Protected Access 3)
2. 개요
- 무선랜(Wi-Fi)은 전파가 공간으로 퍼져 누구나 신호를 수신할 수 있으므로 단말 인증과 데이터 암호화가 필수입니다.
- 개발배경: WPA2-Personal은 사전 공유 키(PSK, Pre-Shared Key)로 인증하는 방식이어서, 공격자가 단말과 AP(Access Point, 무선 접속 장치) 사이의 4-way 핸드셰이크를 수신해 두면 오프라인에서 비밀번호를 반복 대입하는 사전 공격(Dictionary Attack)이 가능합니다.
- 또한 4-way 핸드셰이크의 메시지를 재전송하여 암호 키를 다시 설치하게 만드는 KRACK(Key Reinstallation Attack) 취약점이 알려지면서 인증과 키 교환 방식의 개선이 요구되었습니다.
- 이에 Wi-Fi Alliance가 WPA3를 제정하였고, 2020년 7월 1일부터 Wi-Fi 인증 기기에 WPA3 인증을 필수로 요구하고 있습니다.
3. 개념
- WPA2의 PSK 인증 취약점을 개선하기 위해 SAE(동등 개체 동시 인증) 인증, PMF(관리 프레임 보호), 강화된 암호 스위트를 적용한 Wi-Fi Alliance의 무선랜 보안 인증 프로그램임
4. 개념도
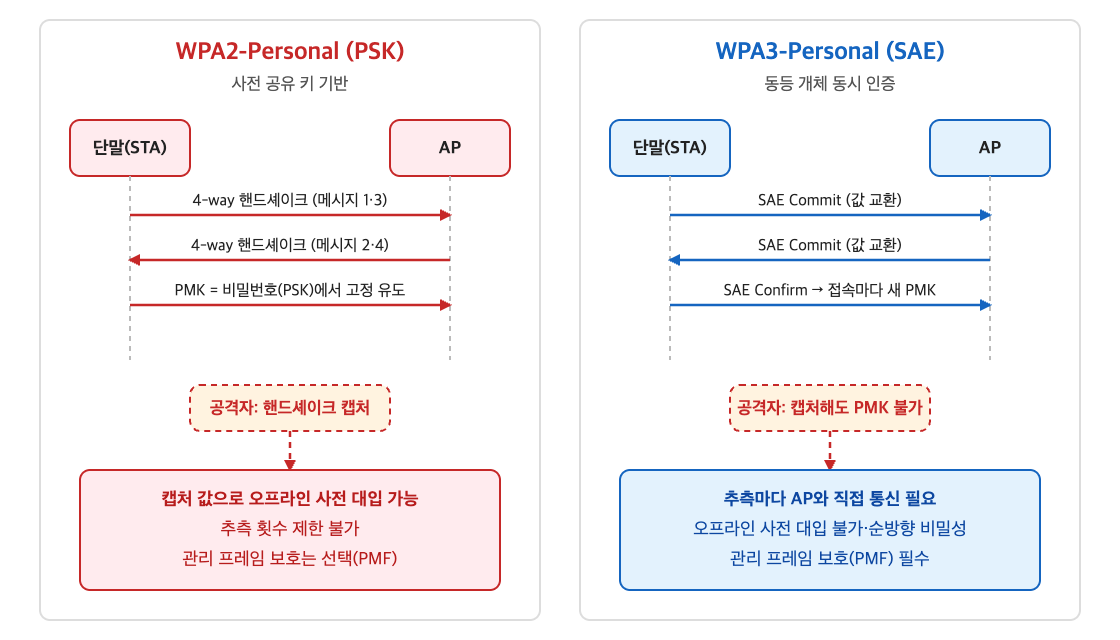
왼쪽은 WPA2-Personal로, 핸드셰이크를 캡처한 공격자가 오프라인에서 비밀번호를 대입할 수 있는 구조임. 오른쪽은 WPA3-Personal로, SAE의 Commit과 Confirm 교환으로 접속마다 새로운 키를 만들어 공격자가 캡처해도 오프라인 대입이 어려운 구조임. 도식은 개념 설명용으로 직접 제작하였음
5. 주요기술
| 구분 | 설명 |
|---|---|
| SAE | Dragonfly 키 교환(RFC 7664)을 기반으로 Commit과 Confirm 메시지를 교환하여 세션마다 PMK를 생성하는 기술. 비밀번호 추측 1회마다 AP와의 통신이 필요하여 오프라인 사전 공격을 방지 |
| PMF | 관리 프레임을 보호하는 기술로 WPA3에서는 Personal과 Enterprise 모두 필수. 위조된 인증 해제(Deauthentication) 공격을 차단 |
| OWE | OWE(Opportunistic Wireless Encryption, Wi-Fi Enhanced Open): 비밀번호가 없는 공개 Wi-Fi에서도 디피-헬만(Diffie-Hellman) 키 교환으로 단말별 암호화를 제공하는 기술. AP 자체를 인증하지는 않음 |
| 192비트 보안 모드 | WPA3-Enterprise의 선택 모드로 CNSA(Commercial National Security Algorithm) 수준의 GCMP-256 암호, HMAC-SHA-384 키 유도, P-384 타원곡선 기반 ECDH/ECDSA, 802.1X 인증을 사용하는 기술 |
SAE(Simultaneous Authentication of Equals, 동등 개체 동시 인증): 단말과 AP가 대등한 입장에서 값을 교환하여 접속할 때마다 새로운 PMK(Pairwise Master Key, 단말-AP 간 마스터 키)를 생성하는 Dragonfly 기반 키 교환 방식
PMF(Protected Management Frames, 관리 프레임 보호, IEEE 802.11w): 인증 해제와 같은 관리 프레임을 보호하여 위조 프레임 공격을 차단하는 기능
6. 주요특징
| 구분 | 설명 |
|---|---|
| 오프라인 사전 공격 저항 | 핸드셰이크를 캡처해도 오프라인에서 비밀번호를 대입할 수 없고, 추측마다 AP와 상호작용이 필요하여 시도 횟수를 제한 가능 |
| 순방향 비밀성 | 접속마다 PMK가 새로 만들어지므로, 나중에 비밀번호가 유출되어도 과거에 캡처한 트래픽의 복호화가 어려움(Forward Secrecy) |
| 관리 프레임 보호 기본 | PMF 필수 적용으로 인증 해제·접속 해제 프레임 위조 공격에 대응 |
| 보안 수준 확장 | Personal(SAE), Enterprise(802.1X), Enterprise 192비트 모드, 공개망(OWE)으로 용도별 보안 수준 선택 가능 |
7. WPA2와 WPA3 비교
| 구분 | WPA2 | WPA3 |
|---|---|---|
| 인증방식 | PSK, 802.1X | SAE, 802.1X |
| 암호 알고리즘 | AES-CCMP | AES-CCMP-128 또는 AES-GCMP (Enterprise 192비트 모드는 GCMP-256) |
| 무결성 | CBC-MAC (CCMP) | CBC-MAC (CCMP) / GHASH (GCMP) |
| 보안성 | KRACK 취약점 존재 (오프라인 사전 공격에 취약) | 높음 (오프라인 사전 공격 저항, 순방향 비밀성) |
| 관리 프레임 보호 | 선택적 PMF | 필수(기본) PMF |
8. 기술동향·개선사항·활용
- 동향·개선사항: 2019년 공개된 Dragonblood(다운그레이드·부채널 취약점)는 소프트웨어 업데이트로 완화되었으며, WPA2와 WPA3를 함께 쓰는 전환 모드는 다운그레이드 위험이 있어 WPA3 전용 모드 운영이 권장됨
- 활용: Wi-Fi 6 네트워크를 비롯하여 기업망(802.1X, 192비트 모드)과 공공 Wi-Fi(OWE) 등 용도별 무선랜 보안에 활용됨
용어 설명
- PSK(Pre-Shared Key, 사전 공유 키) : 사용자가 미리 정해 AP와 단말이 함께 쓰는 비밀번호
- AP(Access Point, 무선 접속 장치) : 단말을 무선랜에 연결해 주는 장치
- 4-way 핸드셰이크(4-way Handshake) : 단말과 AP가 메시지 4개를 주고받아 암호 키를 만드는 절차
- 사전 공격(Dictionary Attack) : 자주 쓰는 비밀번호 목록을 하나씩 대입해 보는 공격
- KRACK(Key Reinstallation Attack, 키 재설치 공격) : 핸드셰이크 메시지를 재전송해 이미 쓴 암호 키를 다시 설치하게 만드는 공격
- SAE(Simultaneous Authentication of Equals, 동등 개체 동시 인증) : 단말과 AP가 대등하게 값을 교환해 접속마다 새로운 키를 만드는 인증 방식
- PMK(Pairwise Master Key, 단말-AP 간 마스터 키) : 세션 암호 키를 만들 때 기준이 되는 키
- PMF(Protected Management Frames, 관리 프레임 보호) : 인증 해제 같은 관리 프레임의 위조를 막는 기능(IEEE 802.11w)
- OWE(Opportunistic Wireless Encryption) : 비밀번호가 없는 공개 Wi-Fi에서도 단말별로 암호화하는 기술
- 순방향 비밀성(Forward Secrecy) : 나중에 비밀번호가 유출되어도 과거에 오간 통신 내용은 풀리지 않는 성질
- CNSA(Commercial National Security Algorithm) : 미국 국가안보 분야에서 쓰도록 정한 암호 알고리즘 모음
참고 출처
- RFC 7664, Dragonfly Key Exchange, rfc-editor.org
- Purple, WPA3 Personal vs Enterprise 안내, purple.ai
- CWNA 학습 가이드, WPA3, SAE and OWE, open-exam-prep.com
- Bureau Veritas CPS, Wi-Fi Alliance WPA3 인증 의무화(2020년 7월 1일) 안내, bureauveritas.com
- ITPro, Dragonblood 관련 기사, itpro.com
반응형
'정보보안' 카테고리의 다른 글
| KCMVP : 국가·공공기관 암호모듈의 안전성을 검증하는 제도 (0) | 2026.10.16 |
|---|---|
| 마이데이터 : 정보 주체 주도의 개인정보 통합·활용 체계 (0) | 2026.10.16 |
| 공급망 공격 : 개발·배포·업데이트 과정의 악성코드 삽입과 대응 (0) | 2026.10.16 |
| 금융권 AI 해킹 사건 : 침해 경위 분석과 AI 사이버 공격 대응 방안 (0) | 2026.10.12 |
| IEEE 802.1X : 인증 구성과 RADIUS·Diameter 비교 (0) | 2026.10.12 |