정보보안
IEEE 802.11i : WEP 약점을 보완한 무선랜 보안 표준
sidefill
2026. 10. 16. 13:47
반응형
IEEE 802.11i는 무선랜(Wi-Fi)에서 WEP의 보안 약점을 보완하기 위해 만든 인증·암호화 표준입니다. 이 글에서는 IEEE 802.11i의 개요와 인증·키 생성 과정, 주요 기술, 그리고 WPA2와 WPA3의 차이를 정리합니다.
1. 주제
IEEE 802.11i(Institute of Electrical and Electronics Engineers 802.11i, 무선랜 보안 표준)
2. 개요
WEP(Wired Equivalent Privacy, 유선 수준의 사생활 보호)는 RC4 스트림 암호 방식을 사용하는데, 구조적으로 리플레이(Replay, 이전에 오간 데이터를 다시 보내는 공격)에 취약합니다. 이를 개선하기 위해 IEEE 802.11i가 만들어졌고, 2004년 6월에 초안이 승인되었습니다.
WPA(Wi-Fi Protected Access)는 802.11i 초안 일부만 먼저 적용한 임시 방안이었고, WPA2는 802.11i 전체를 Wi-Fi Alliance가 인증하는 방식입니다. 802.11i의 보안 구조는 RSN(Robust Security Network, 강력한 보안 네트워크)이라고도 부릅니다.
3. 개념
- 인증 서버 기반 인증과 AES 블록 암호화를 적용하여 WEP의 취약점을 개선한 무선랜 보안 표준임
4. 개념도
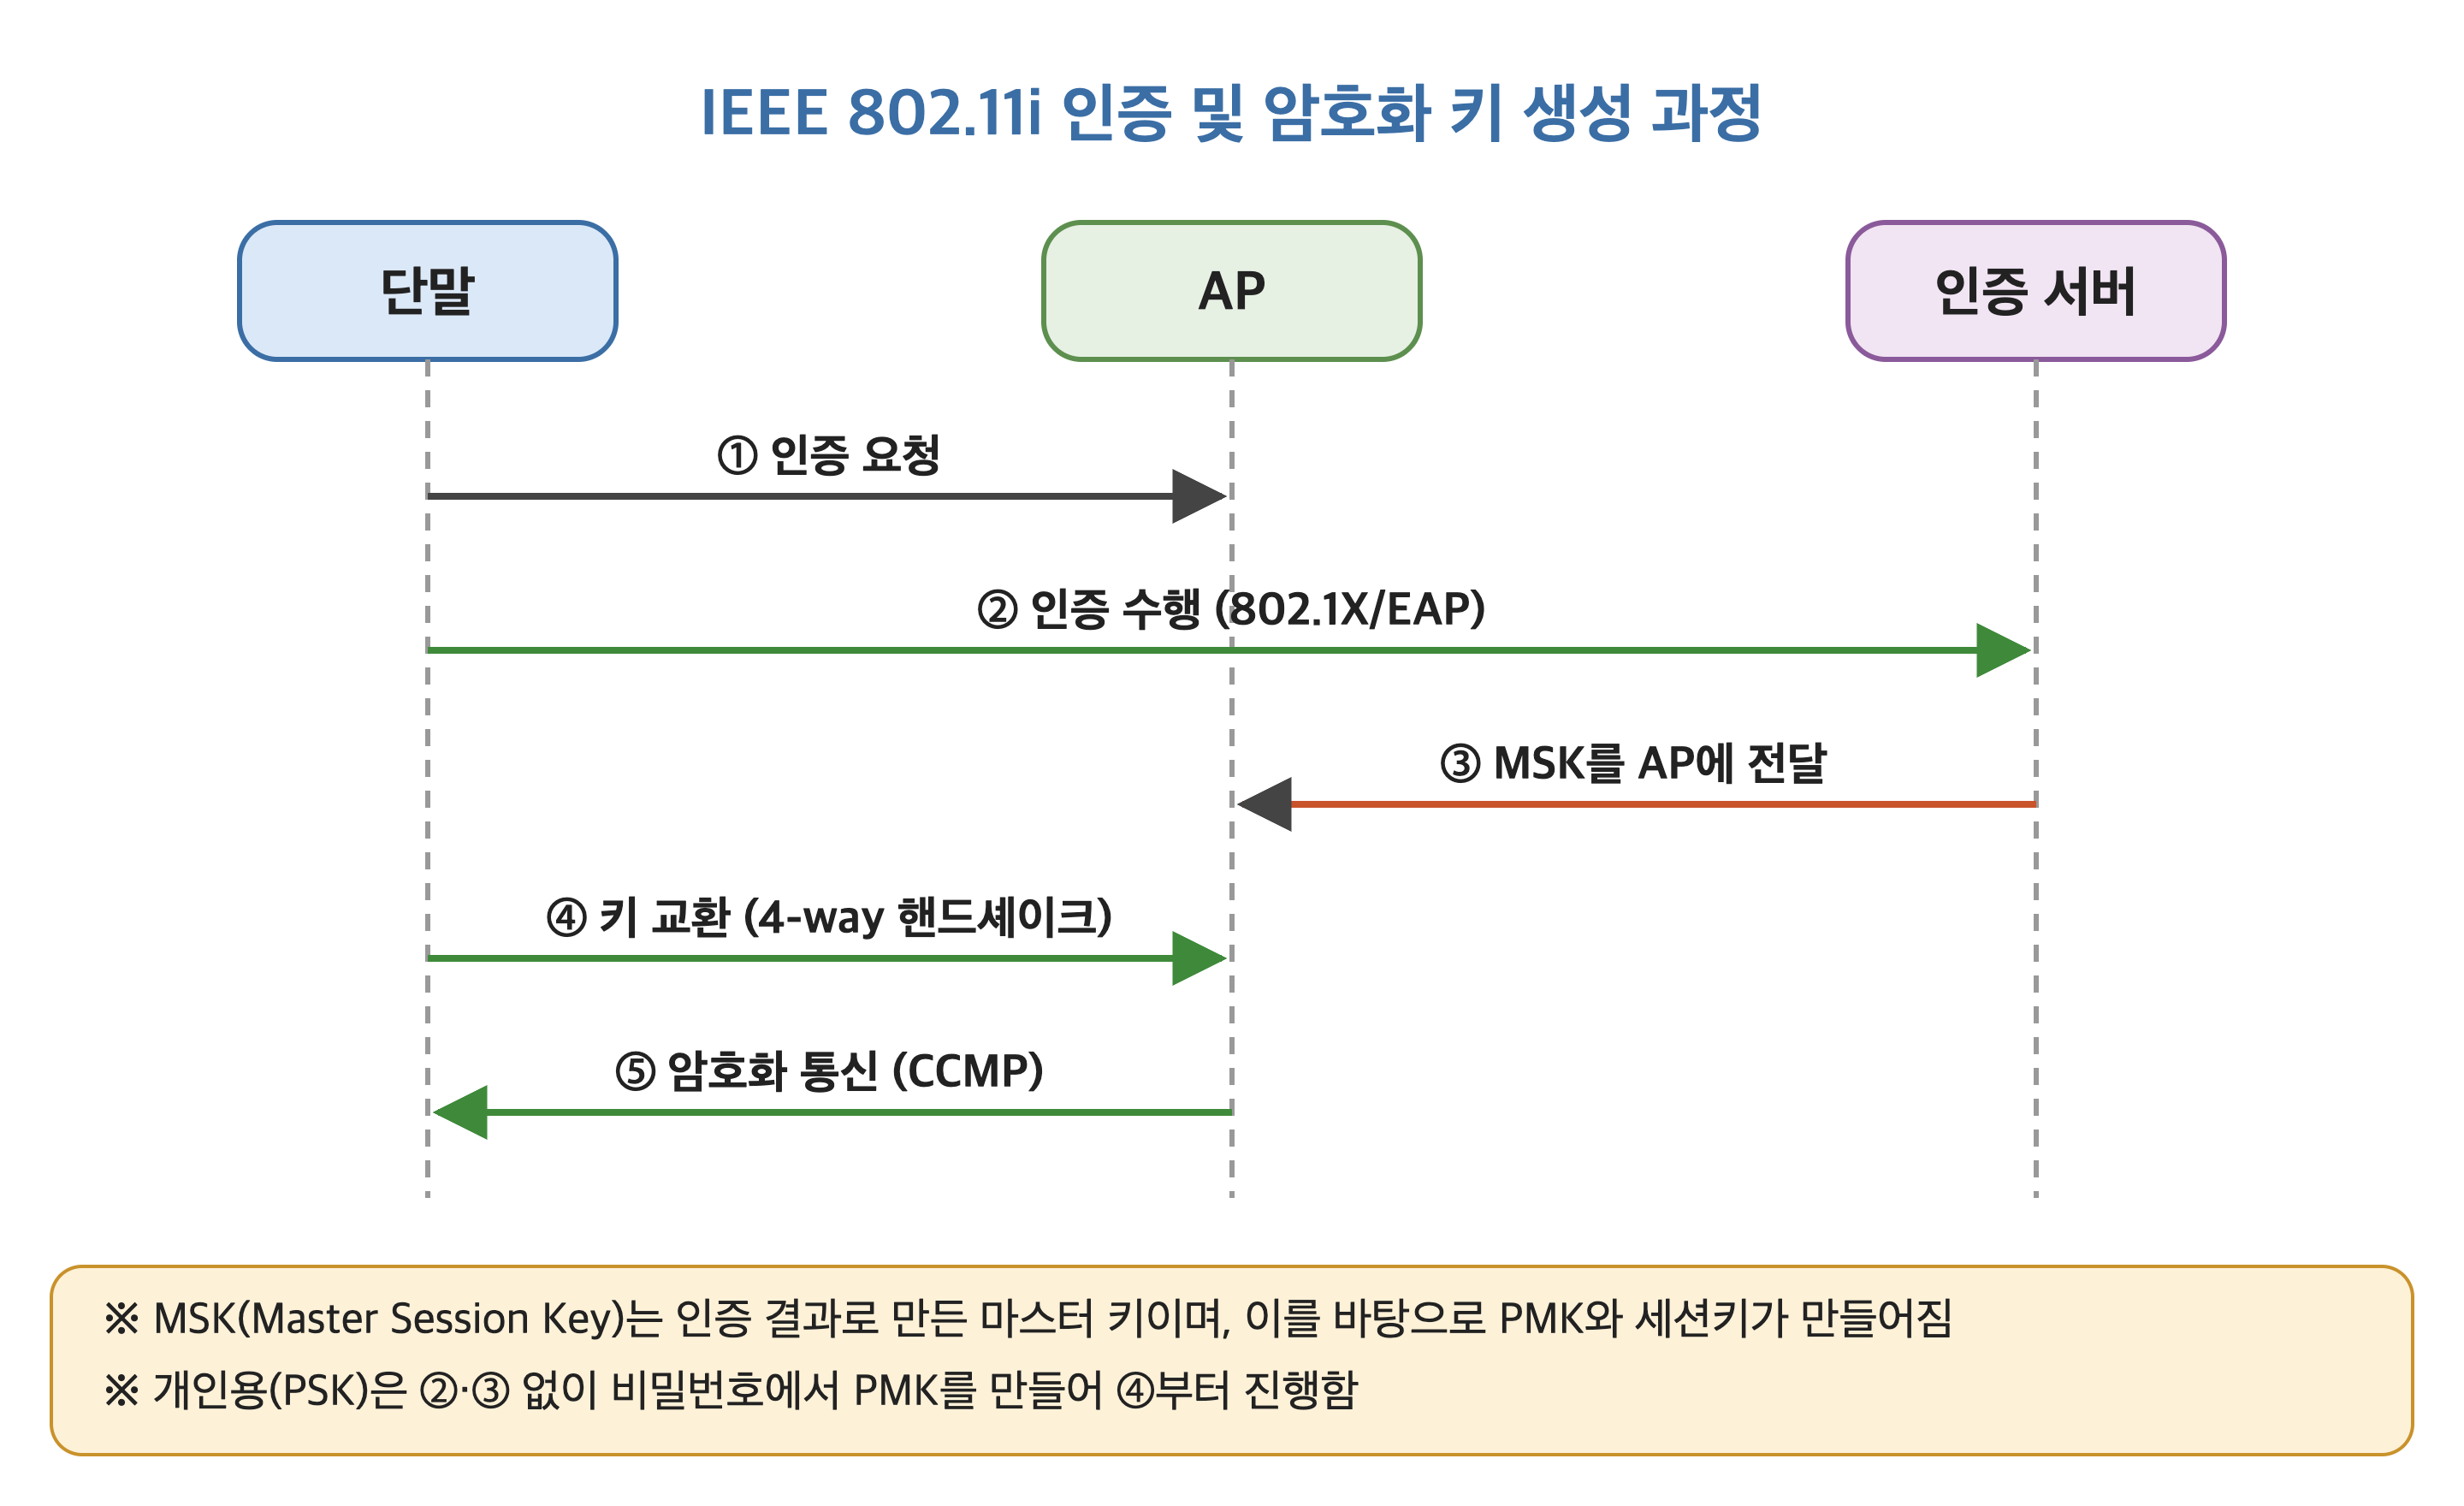
5. 주요기술
| 구분 | 내용 |
| 인증 | 개인용은 PSK(Pre-Shared Key, 사전 공유키) 방식, 기업용은 인증 서버를 쓰는 IEEE 802.1X와 EAP(Extensible Authentication Protocol, 확장 인증 프로토콜) 방식임 |
| 키 교환 | 인증 결과로 만든 PMK(Pairwise Master Key)로 4-way 핸드셰이크를 수행하여 세션키 PTK와 그룹키 GTK를 생성·전달함 |
| 암호화 | AES 블록 암호를 쓰는 CCMP가 필수이며, 기존 장비 호환용으로 TKIP도 정의되어 있으나 보안 수준은 낮음 |
6. 주요특징
| 구분 | 내용 |
| WEP 대체 | RC4 기반 WEP를 폐기 대상으로 하고 새 보안 절을 정의함 |
| 서버 기반 인증 | 802.1X/EAP로 사용자별 인증을 하고 인증 결과로 키를 생성함 |
| 강화된 암호화 | AES 기반 CCMP를 필수로 적용함 |
| 키 갱신 | 그룹키 핸드셰이크로 GTK를 주기적 또는 단말이 떠날 때 갱신함 |
7. WPA2와 WPA3 비교
| 구분 | WPA2 | WPA3 |
| 출시 | 2004년 (802.11i 기반) | 2018년 |
| 개인 인증 | PSK | SAE(Simultaneous Authentication of Equals, 동시 인증) |
| 공개 Wi-Fi | 암호화 없음 | OWE(Opportunistic Wireless Encryption)로 암호 없이 암호화 |
| KRACK 공격 | 취약 (2017년 공개) | 방어 (어느 쪽에서든 핸드셰이크 시작 가능) |
| 기업 암호화 | 128비트 | 192비트 모드 (GCMP-256, HMAC-SHA-384) |
8. 기술동향·개선사항·활용
- WPA2는 KRACK 공격으로 취약점이 알려졌고, WPA3는 SAE 등으로 보완하여 신규 장비에 적용이 확대되는 추세임 (기준일 2026-10-16)
- 가정·사무실은 WPA3 우선 사용, 구형 장비는 WPA2 AES(CCMP)로 설정하고 기업망은 802.1X 인증을 적용함
참고 출처
- Wikipedia, "IEEE 802.11i-2004" (2026-10-16 확인)
- FS Community, "WPA3" 해설 (2026-10-16 확인)
반응형