정보보안
공급망 공격 : 개발·배포·업데이트 과정의 악성코드 삽입과 대응
sidefill
2026. 10. 16. 11:32
반응형
공급망 공격(Supply Chain Attack)은 소프트웨어나 하드웨어가 최종 사용자에게 전달되기 전, 개발·배포·업데이트 과정에 악성 요소를 심는 공격입니다. 이 글에서는 공급망 공격의 개념과 공격 유형, 대응 방안, 워터링 홀(Watering Hole) 공격과의 차이, 국내외 정책 동향을 정리합니다.
1. 주제
공급망 공격(Supply Chain Attack)
2. 개요
디지털 제품이 오픈소스와 서드파티(외부 업체) 모듈에 의존하는 비중이 커지면서, 제품이 만들어져 전달되는 과정 전체인 공급망 자체가 주요 공격 표적이 되고 있습니다.
침해된 업체나 패키지는 이를 사용하는 많은 사용자에게 영향을 주기 때문에, 공격자는 개별 사용자를 직접 공격하는 대신 공급망의 약한 고리를 노립니다.
3. 개념
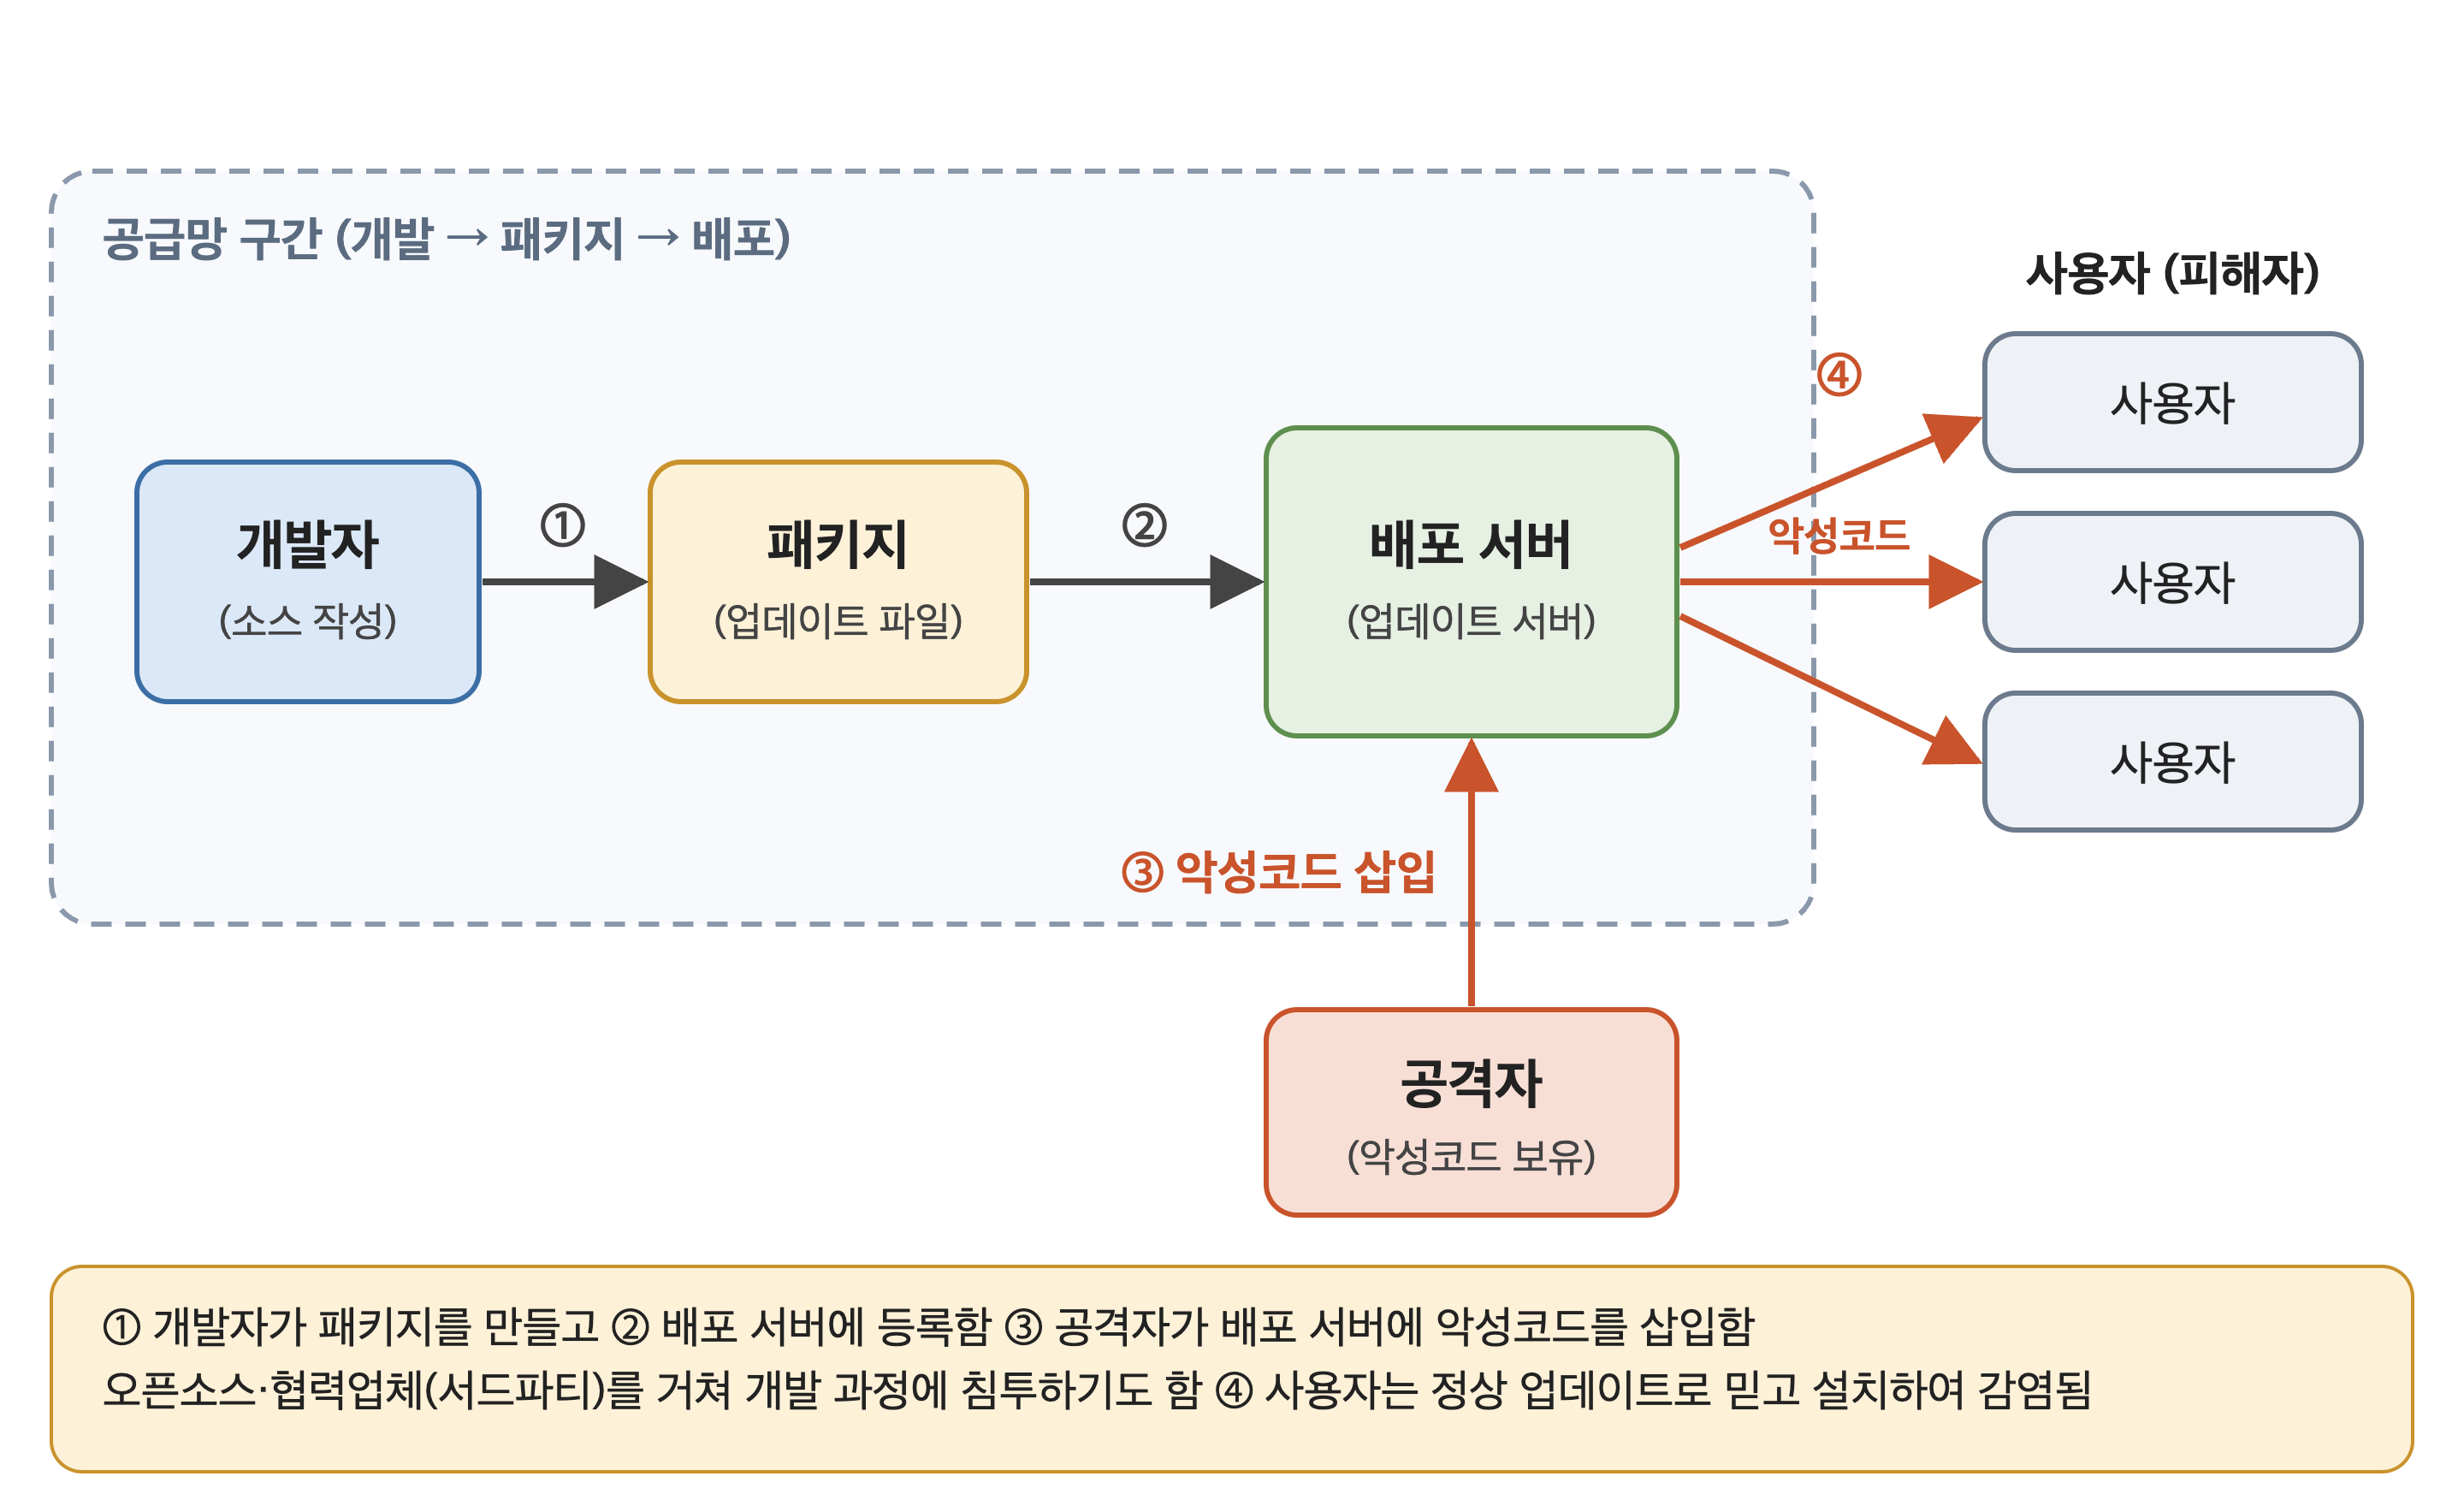
- 소프트웨어, 하드웨어가 최종 사용자에게 전달되기 전 개발·배포·업데이트 과정에서 악성 요소를 삽입하는 공격임
4. 개념도
5. 주요기술
| 공격 유형 | 설명 |
| S/W 빌드·배포 공격 | S/W 업데이트 서버를 해킹하여 악성코드를 삽입함 |
| 오픈소스 공격 | 악성 패키지를 오픈소스 코드에 삽입하여 다운로드를 유도함 |
| 서드파티 공격 | 외부 협력업체의 시스템, 장비 등을 통해 침투함 |
대응 방안
| 대응 방안 | 설명 |
| 코드서명 검증 | 업데이트 파일에 디지털 서명을 적용하고 설치 전에 검증함 |
| SBOM(Software Bill of Materials, 소프트웨어 자재명세서) 관리 | 오픈소스, 서드파티 모듈의 구성 요소를 목록으로 만들어 추적함 |
| 제로트러스트(Zero Trust) 모델 | 공급망을 포함한 모든 접근을 검증함 |
6. 주요특징
| 특징 | 설명 |
| 신뢰 관계 악용 | 벤더, 오픈소스처럼 이미 신뢰하는 경로로 침투함 |
| 광범위한 전파 | 한 번의 침해가 해당 제품을 쓰는 다수의 사용자와 조직으로 확산됨 |
| 다양한 침투 지점 | 개발·빌드·배포 과정, 오픈소스, 협력업체 시스템 등 공급망 어디든 표적이 됨 |
| 탐지의 어려움 | 정상 업데이트와 같은 경로로 전달되어 이상을 발견하기 어려움 |
7. 공급망 공격과 워터링 홀 공격 비교
| 구분 | 공급망 공격 | 워터링 홀 공격 |
| 공격 매개체 | 소프트웨어, 협력업체 | 표적 집단이 자주 방문하는 웹사이트 |
| 공격 방식 | 개발·배포 과정에 코드를 숨겨 넣음 | 웹사이트에 악성코드를 심어 방문자를 감염시킴 |
| 파급력 | 매우 높음 | 해당 웹사이트 방문자 중심으로 제한됨 |
| 신뢰 악용 | 벤더사에 대한 신뢰 | 웹사이트에 대한 신뢰 |
| 대책 | SBOM, ZTNA(Zero Trust Network Access, 제로트러스트 네트워크 접근) | WAF(Web Application Firewall, 웹 방화벽), 최신 백신·OS |
8. 기술동향·개선사항·활용
- 미국은 행정명령 14028(2021)을 계기로 SBOM 활용을 추진해 왔으며, OMB 메모 M-26-05(2026)에서 SBOM 요구 여부와 형식은 각 기관이 위험에 따라 정하도록 바뀜(기준일: 2026-10-16)
- 국내는 2024년 4월 과학기술정보통신부·국가정보원 등이 소프트웨어 공급망 보안 가이드라인 1.0을 발표하여 SBOM 활용을 안내하고 있으며, 공공 시스템 구축 시 SBOM 시범 활용을 추진함
참고 출처
- MITRE ATT&CK, T1195 Supply Chain Compromise (attack.mitre.org)
- MITRE ATT&CK, T1189 Drive-by Compromise (attack.mitre.org)
- NTIA, The Minimum Elements For a Software Bill of Materials (SBOM), 2021.7
- NIST SP 800-161 Rev.1, Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations, 2022.5
- OMB Memorandum M-26-05 (Davis Wright Tremaine 해설, 2026.2)
- 보안뉴스, SW 공급망 보안 가이드라인 1.0 발표 (2024.4)
반응형