정보보안
금융권 AI 해킹 사건 분석과 AI 사이버 공격 대응방안
sidefill
2026. 10. 12. 22:18
반응형
2026년 9월 말부터 10월 초 사이 국내 은행과 저축은행, 캐피털 등 금융사 7곳에서 고객 개인정보가 유출된 사건이 알려졌고, 공격에 AI 도구가 쓰인 정황이 수사 중입니다. 이 글에서는 보도된 사건 내용을 바탕으로 AI 사이버 공격의 특징과 기관이 취할 수 있는 대응방안을 정리합니다. (기준일: 2026-10-12, 수사와 조사가 진행 중이어서 피해 규모와 내용은 바뀔 수 있습니다.)
1. 주제
AI 기반 사이버 공격과 대응방안
2. 개요
- 사건 개요: 신한·KB국민·하나·BNK부산은행 등 금융사 7곳이 침해되어 약 6만 8천 건의 개인정보가 유출된 것으로 보도되었으며, 현재까지 금전 피해는 확인되지 않았다고 알려졌습니다. 우리은행과 NH농협은행도 공격을 받았으나 침입 차단 체계로 막은 것으로 전해졌습니다.
- 개발 배경: 공개된 AI 해킹 도구가 늘면서 취약점 탐색과 접근 시도를 자동화한 공격이 쉬워졌고, 이에 따라 기관의 기본 보안 수준을 점검하는 계기가 되었습니다.
3. 개념
- AI 에이전트(스스로 판단하며 작업을 수행하는 AI)를 활용하여 취약점 탐색, 접근 시도, 정보 수집을 자동화하고 속도를 높인 사이버 공격임
4. 개념도
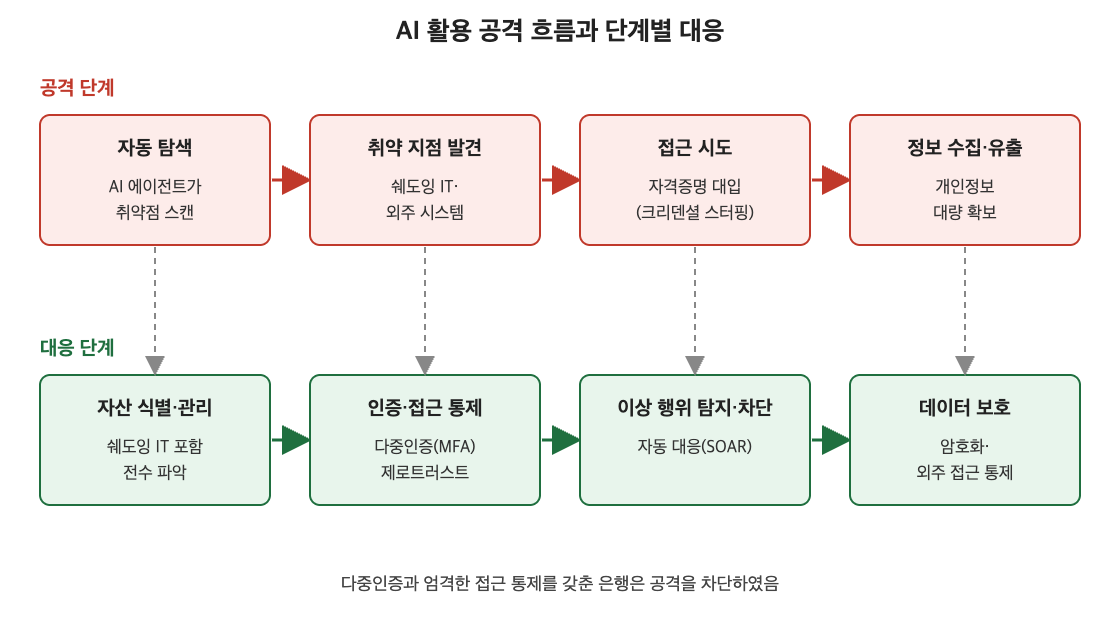
그림. AI 활용 공격 흐름과 단계별 대응
5. 주요기술
가. 사건에서 드러난 취약점
- 쉐도잉 IT(Shadow IT): 기관의 IT·보안 부서가 파악하거나 승인하지 않은 상태에서 부서, 직원, 외주업체가 도입하여 쓰는 시스템과 서비스, 소프트웨어
- 공식 자산 목록과 보안 점검 대상에서 빠져 있어 패치, 접근 통제, 로그 모니터링이 이루어지지 않는 경우가 많고, 이 때문에 공격자가 가장 먼저 노리는 약한 고리가 됨
- 사건에서는 대출모집인 시스템, 영업지원 플랫폼 등이 이에 해당하는 사례로 보도됨
| 구분 | 내용 |
|---|---|
| 크리덴셜 스터핑 | 유출된 ID·비밀번호 목록을 여러 서비스에 대입하는 공격 방식이 사용됨 |
| 쉐도잉 IT와 외주 시스템 | 대출모집인 시스템, 영업지원 플랫폼 등 공식 보안 점검 목록에서 빠졌거나 관리가 소홀한 시스템이 주요 침해 지점 |
| 본인확인 없는 기능 | 본인확인 없이 대출 조회가 가능한 기능, 직원용 모바일 서비스에 권한 없는 접근이 가능한 사례 |
| 방어 사례의 차이 | 다중인증과 엄격한 접근 통제를 갖춘 은행은 공격을 차단 |
대응방안은 자산 식별, 인증과 접근 통제 강화, 이상 행위 탐지·차단, 데이터 보호를 계층적으로 적용하는 방식
나. 대응방안
| 구분 | 대응방안 | 세부 내용 |
|---|---|---|
| 자산·노출면 관리 | 외부 접속 가능 시스템 전수 식별 | 외주·영업지원·직원용 시스템까지 목록화하고 쉐도잉 IT를 제거하며, 일회성이 아닌 상시 점검 체계 구축 |
| 인증·접근 통제 | 다중인증과 최소 권한 적용 | MFA(Multi-Factor Authentication, 다중 인증) 도입, 로그인 시도 제한과 봇 차단, 본인확인 없는 조회 기능 제거, 제로트러스트 보안모델 적용 |
| 탐지·대응 자동화 | AI 기반 이상 행위 탐지와 자동 차단 | 반복 로그인 시도와 비정상 조회 패턴을 탐지하고 SOAR(Security Orchestration, Automation and Response, 보안 대응 자동화)로 신속히 차단 |
| 외주·데이터 보호 | 협력사 점검과 개인정보 보호 | 외주 인력 계정과 접근 경로 관리, 개인정보 최소 보관·마스킹·암호화, 조회 로그 모니터링, 보이스피싱 등 2차 피해 안내 |
6. 주요특징
| 특징 | 설명 |
|---|---|
| 속도와 자동화 | AI 에이전트가 취약점을 빠르게 탐색하여 공격 시간이 짧아짐 |
| 낮아진 진입 장벽 | 공개된 AI 해킹 도구가 다수 존재하여 전문 지식이 적어도 공격 가능 |
| 공격 경로 분산 | 여러 국가의 IP를 바꿔가며 사용하여 추적과 차단이 어려움 |
| 기본 보안의 중요성 | 첨단 기술보다 자산 관리와 다중인증 같은 기본 원칙이 방어 결과를 좌우 |
7. 기존 공격과 AI 활용 공격 비교
| 구분 | 기존 공격 | AI 활용 공격 |
|---|---|---|
| 취약점 탐색 | 사람이 수동 또는 일부 도구로 탐색 | AI 에이전트가 자동으로 광범위하게 탐색 |
| 공격 속도 | 상대적으로 느림 | 짧은 시간에 반복 시도 |
| 대상 선정 | 주로 핵심 시스템 중심 | 관리가 소홀한 주변 시스템까지 탐색 |
| 필요 전문성 | 높은 숙련도 필요 | 도구 활용으로 진입 장벽 낮음 |
| 방어 방향 | 핵심 자산 중심의 중요도별 점검 | 전체 자산의 상시 점검과 자동화된 탐지 |
8. 기술동향·개선사항·대응방안
- 금융당국이 은행·카드사의 외부 접속 시스템 전체 점검을 지시하고 보안 취약점 체크리스트를 배포하였으며, 점검 제도 보완이 논의되고 있음
- 쉐도잉 IT를 포함한 외부 노출 자산의 상시 점검, 다중인증, 이상 행위 탐지와 자동 차단, 외주·협력사 접근 통제를 핵심 대응으로 적용
참고 출처
- 주간경향, 은행은 왜 AI해킹의 먹잇감이 됐나? (2026-10-12) — weekly.khan.co.kr
- 알파경제, 금융권 삼킨 AI 해킹 (2026-10-03) — kr.investing.com
- Bloomberg, AI Tools Suspected in Korea's Shinhan Bank Hack (2026-10-02) — insurancejournal.com
반응형